Kaseya asegura no haber pagado por clave de ransomware
La empresa no informa cómo obtuvo la clave, a la vez que exige a sus clientes interesados en obtenerla firmar un acuerdo de confidencialidad.

La empresa no informa cómo obtuvo la clave, a la vez que exige a sus clientes interesados en obtenerla firmar un acuerdo de confidencialidad.
Pagar el rescate anima a los ciberdelicuentes a seguir explotando este mercado ilegal tan lucrativo.
Lenguajes de programación como Go, Rust, Nim y DLang permiten a los autores de malware evitar la detección de firmas y añadir capas de ofuscación.
El malware Bandook está siendo utilizado en campañas de bajo volumen dirigidas a EE.UU., Europa y Sudamérica.
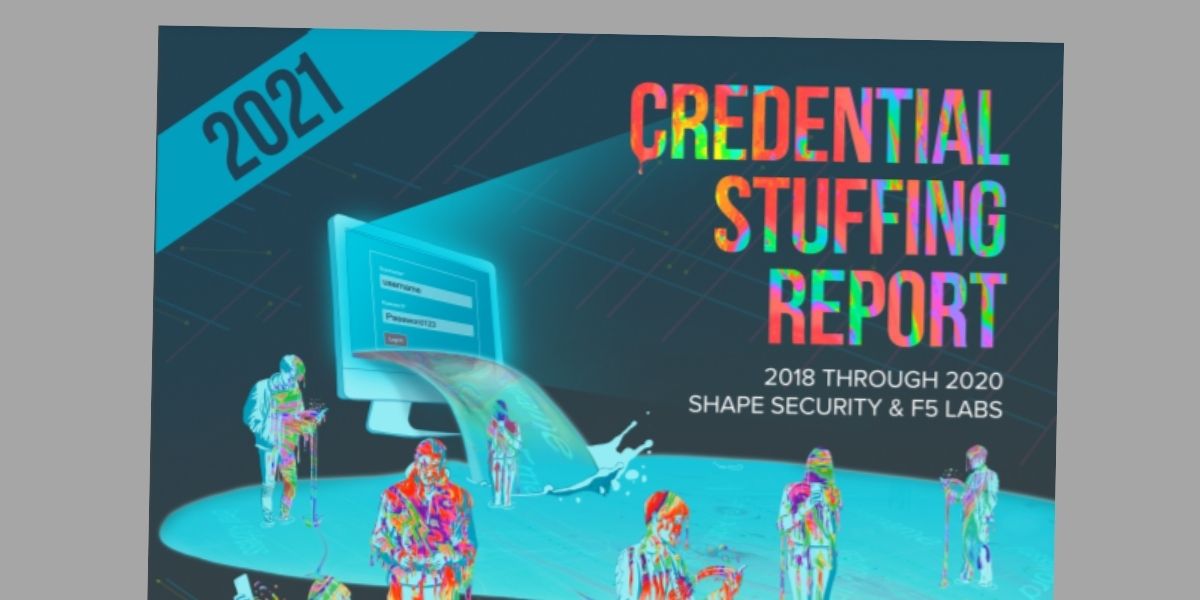
Los derrames de credenciales son como un vertido de petróleo, una vez que se producen, son muy difíciles de limpiar.
La DPU acelera el filtrado y reenvío de paquetes descargando el tráfico del procesador del host a un hardware dedicado e independiente de la CPU del servidor.
El malware se distribuye por correo electrónico y está a la venta en la Darknet por 49 dólares.
Vulnerabilidad de rango 8,8 en un controlador de impresora, creado hace 16 años, se instala en los equipos de los usuarios vía Windows Update.
AWS ha calificado las acciones de NSO Group como "actividad de hacking", luego de comprobarse que un teléfono infectado por envió datos "a un servicio gestionado por Amazon...
El periódico británico The Guardian escribe que la lista filtrada de clientes de NSO Group incluye los nombres de diplomáticos, jefes militares y altos cargos políticos de 34...