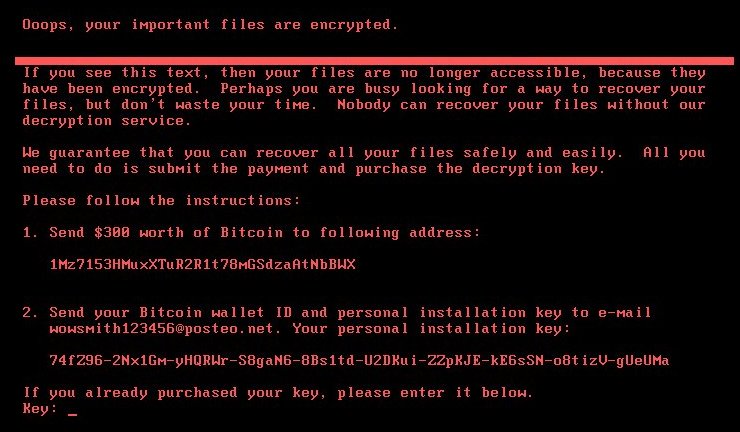
Petya podría haber sido un acto de guerra, señala la OTAN
A juicio de la entidad CCD COE ( Centro de excelencia para la cooperación en materia de seguridad cibernética), dependiente de la OTAN, Petya habría sido un ataque...

A juicio de la entidad CCD COE ( Centro de excelencia para la cooperación en materia de seguridad cibernética), dependiente de la OTAN, Petya habría sido un ataque...
Cuando la Secretaría de Defensa de Estados Unidos (DoD) anunció en noviembre pasado un sistema de recompensas para quienes detectaran vulnerabilidades en los distintos sitios web del ejército...
El análisis de Kaspersky Lab demuestra que al menos la mitad de los objetivos del malware de cifrado de ExPetr eran varias organizaciones industriales.
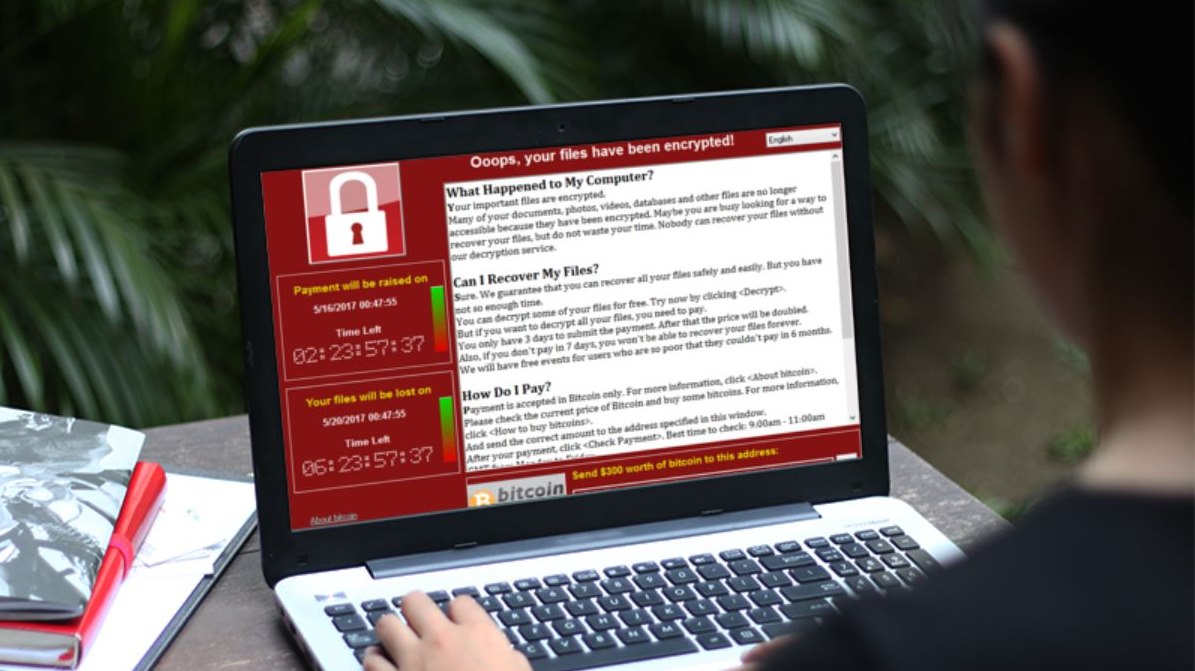
Petya se está propagando rápidamente a través de las redes corporativas de la misma manera que WannaCry hizo el mes pasado.
Nueva variante de ransomware conocida como Petya está afectando una amplia gama de industrias y organizaciones, incluyendo infraestructura crítica como energía, banca y sistemas de transporte.

La esteganografía digital es usada por los cibercriminales para evitar la detección por parte de los sistemas de seguridad. Los sectores de salud, administraciones públicas y educación, principales...

Actualizaciones de seguridad para Windows Vista y Windows XP solucionan vulnerabilidades creadas por herramientas sustraídas a la NSA.

ESET informa sobre una amenaza informática capaz de controlar sistemas de energía eléctrica de una nación. Industroyer es un malware capaz de hacer daño significativo a los sistemas...

Los métodos para rastrear un ataque durante su distribución son muy simples. Usualmente, los cibercriminales crean o usan herramientas de uso libre para modificar las URLs adjuntas a...
Shadow Brokers Response Team, agrupación de investigadores de seguridad, decidió abandonar un polémico proyecto de crowdfunding destinado a comprar herramientas de intrusión y sabotaje informático sustraídas a la...