Ataque dirigido explota vulnerabilidad en Windows
El grupo Buhtrap aprovechó un exploit zero-day en Microsoft Windows para realizar operaciones de espionaje en Europa.

El grupo Buhtrap aprovechó un exploit zero-day en Microsoft Windows para realizar operaciones de espionaje en Europa.
Según informe de Sophos, los equipos de TI están desbordados por ciberataques de todo tipo, principalmente phishing y suplantación de identidad. Con todo, solamente un 16% considera que...
Según Intel, un atacante que tiene acceso a un sistema que ejecuta la herramienta puede explotar la vulnerabilidad para escalar privilegios, obtener información o provocar una condición de...
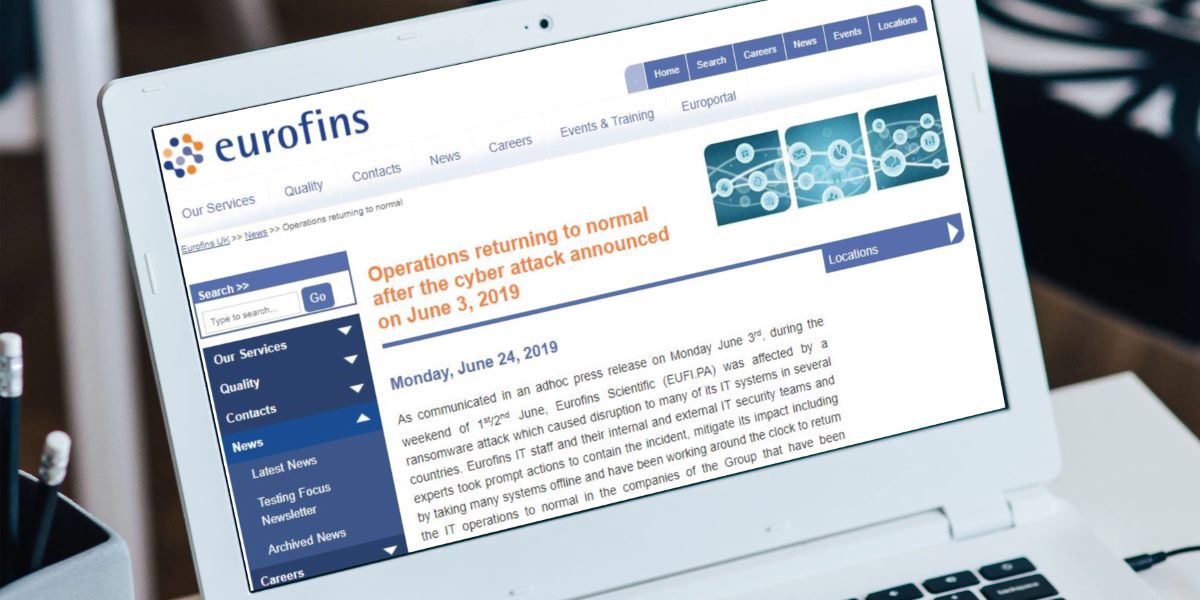
El mayor proveedor forense privado del Reino Unido, Eurofins, ha pagado un rescate a ciberdelincuentes luego que sus sistemas informáticos se paralizaran por un ataque cibernético, informan medios...
Una encuesta en el Reino Unido revela que los líderes de TI están dispuestos a encubrir una violación de datos, con más de 3 de cada 5 (61%)...
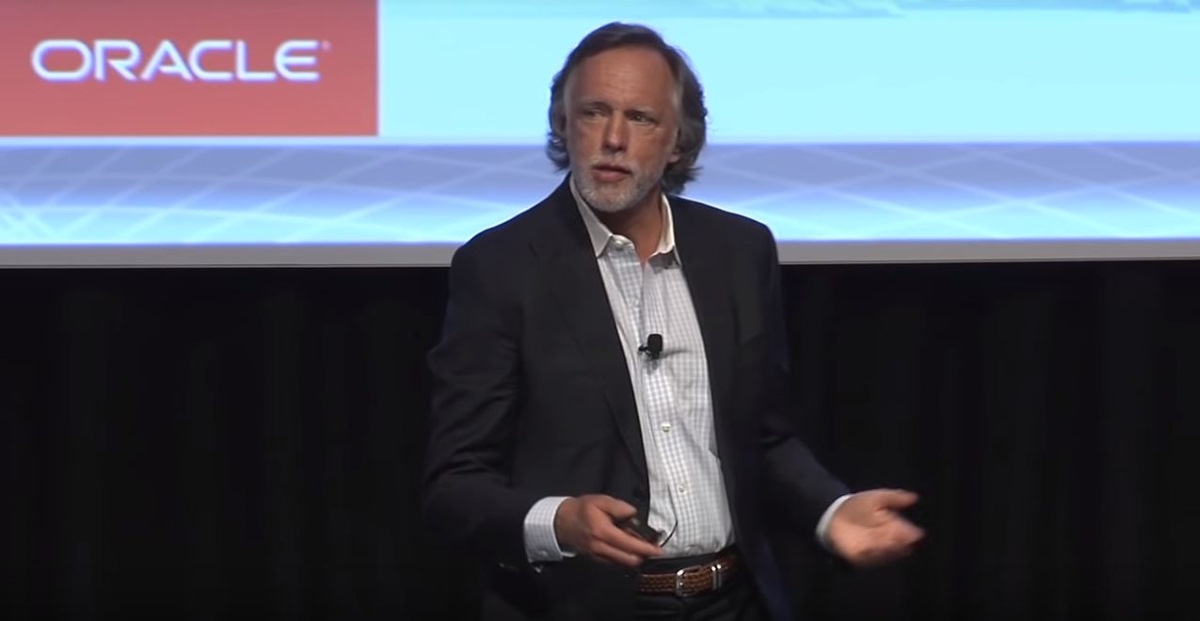
Mark Sunday, Chief Information Officer de Oracle, estima que dada la escala, el tamaño, la complejidad y la posibilidad de que se produzcan errores humanos, es realmente necesario...

Cifras de negocio, descripciones de producto, listados de clientes y proveedores… el volumen de información confidencial que maneja una empresa es tal que protegerla es fundamental.

La falla permiten a los hackers engañar a la parte del hardware del producto que comprueba si las actualizaciones de software provienen de fuentes legítimas.
Microsoft, Apple y otras compañías de tecnología están lanzando actualizaciones de seguridad para sus productos a fin de neutralizar cuatro vulnerabilidades recientemente reveladas en los chips de Intel.

La naturaleza ajetreada de su quehacer diario les hace vulnerables a ataques de phishing.